Souveräne Einwilligung im Enterprise-Maßstab
Souveränität zählt erst, wenn sie in der DNA Ihrer Marketing-Infrastruktur steckt. Consent Studio ist The Full Consent Stack mit eingebauter statt angebauter Souveränität. Im eigenen Markendesign, fachkundig eingeführt, im Eigentum und Betrieb nach europäischem Recht.
- 100% europäisches Eigentum, keine US-Mutter, keine US-Unterauftragsverarbeiter
- Dedizierte Infrastruktur mit eigenen regionalen Standorten
- Fester technischer Ansprechpartner, RFI-Unterstützung, SLA-Optionen
Wer Consent Studio im Einsatz hat
Fünf Arten von Organisationen, jede mit einem anderen Grund, zu wissen, wo ihre Daten liegen und wer sie herausverlangen kann.
Kommunen
Kommunen betreiben Dutzende Websites: Bibliotheken, Parks, Bürgerportale. Ein Banner über alle hinweg, ein Consent-Log dahinter, und Schulung sowohl für eigene Mitarbeitende als auch für die Agenturen, die die Seiten pflegen.
- Viele Domains, ein Konto
- Agenturschulung
Behörden und öffentliche Stellen
Jede Einwilligung protokolliert und im Prüfungsfall belegbar. Launcher liefert souveränes Tag-Management und nicht nur souveräne Einwilligung, denn genau dort lecken die meisten Stacks noch.
- 1 Mio.+ Events monatlich
- RFI-Fragebögen beantwortet
Konzerne
Web CMP trägt Ihre Marke in jeden Markt, Launcher schließt die Lücke im Tag-Management und Monitoring erkennt Abweichungen, bevor eine Behörde es tut. Eine Plattform für weltweite Marketing-Compliance.
- Jeder Markt, eine Marke
- Abweichungserkennung
Parteien, NGOs und gemeinnützige Organisationen
Souveräne europäische Einwilligung für Organisationen mit politisch sensiblen Daten und einem Budget, das kein Enterprise-Budget ist. Artikel-9-Kategorien sind hier die Regel, nicht die Ausnahme.
- Besondere Datenkategorien
- Budgetgerecht
Bildung
Schulen, Hochschulen und Forschungseinrichtungen, zu Konditionen für Bildungsbudgets und mit den Antworten zur Datenhaltung, die eine Ethikkommission verlangen wird.
- Bildungskonditionen
- Antworten zur Datenhaltung
Teuer wird der Teil, den niemand sieht
Ein Consent-Stack scheitert leise. Tags feuern, die niemand freigegeben hat, die Messung bricht ab, ohne je einen Fehler zu werfen, und der Nachweis, den Sie bei der Prüfung brauchen, ist genau der, der nie geschrieben wurde. Nichts davon schlägt Alarm, und deshalb läuft es monatelang, bevor jemand zusammenrechnet, was es gekostet hat.
- Nicht freigegebene Tags
- Messung, die leise ausfiel
- Nachweise, die Sie nicht haben
- Eine Akzeptanzrate ohne Pflege
The Full Consent Stack, für Enterprise
Drei Produkte, ein Consent-Log. Jeder Tarif enthält alle drei; Enterprise ändert, was darunter liegt.
Was Enterprise ergänzt
Die meisten CMPs regeln das Einholen der Einwilligung und lecken über die Tag-Management-Ebene. Diese drei schließen die Lücke.
Souveräne Martech, durchgängig
Die Consent-Ebene und die Tag-Management-Ebene verlassen beide die US-Cloud. Launcher ist europäisches Eigentum und standardmäßig EU-gehostet, Self-Hosting inklusive Option, sodass an keiner Stelle der Kette ein fremdes Herausgaberegime an Ihre Besucher reicht.
Fachkundige Einführung
Ein fester technischer Ansprechpartner, Hilfe bei individuellen Integrationen, begleitetes Onboarding und ausgefüllte Sicherheitsfragebögen. Sie bleiben nicht allein mit einem Portal und einer Dokumentation.
Ein Consent-Erlebnis in Ihrer Marke
Kein White-Label, sondern Maßarbeit. Der Consent-Moment ist für viele Besucher das Erste, was sie von Ihrer Marke sehen, und er sollte aussehen, als gehöre er dazu, statt zu unterbrechen.
Was der Enterprise-Vertrag abdeckt
Alles aus Professional, dazu das, wofür ein Standardtarif nicht unterschreiben kann. Das ist die Liste, nach der eine Sicherheitsprüfung fragt, an einer Stelle gesammelt statt über eine Preistabelle verteilt.
Infrastruktur und Datenstandort
- Dedizierte Infrastruktur
- Eigene regionale Datenstandorte
Vertrag und Konditionen
- Ein eigener AVV
- Ihre eigenen Einkaufsbedingungen
- Geteilte Haftung
- SLA-Optionen
- Ein Vertrag über alle Domains hinweg
- Verhandelte Preise bei hohem Volumen
Steuerung und Audit
- Single Sign-on
- Rollen und Rechte für Ihre eigenen Teams
- Audit-Trail zu jeder Einwilligung
- Unterstützung bei RFIs, RFPs und Fragebögen
- Unterstützung bei Audits und DSFA
APIs und Integration
- Consent-Log-API
- Monitoring-API
- Echtzeit-APIs
- Eigene Integrationen und Individualentwicklung
Marke und Konfiguration
- Eigene Themes
- Eigene Cookie-Präfixe
- Erweiterte Analysen
Ihr Team
- Feste Ansprechperson im Customer Success
- Begleitung bei Einführung und Schulungen
Souveräne Infrastruktur ist bei uns normal
Daten in Europa zu speichern ist noch keine Souveränität. Ein Anbieter in ausländischem Eigentum kann Ihre Datensätze hier halten und trotzdem zur Herausgabe gezwungen werden, denn die Anordnung folgt dem Unternehmen und nicht der Festplatte. Bei uns ist alles in europäischem Eigentum, und Europa bekommen Sie, ohne danach zu fragen.

Bei Consent Studio ermöglichen wir Unternehmen, Einwilligungen in ihrer eigenen Region zu verarbeiten und zu speichern, ohne dass personenbezogene Daten je ein Meer überqueren.
Wo die meisten Consent-Stacks noch lecken
Das ist das Argument, das die Beschaffung an die Rechtsabteilung weiterleitet, also verdient es Genauigkeit statt eines Slogans.
Der CLOUD Act folgt dem Unternehmen, nicht der Festplatte
US-Behörden können Daten von US-Anbietern herausverlangen, unabhängig davon, wo diese Daten physisch liegen. Ein US-Unternehmen, das in Frankfurt hostet, bleibt ein US-Unternehmen unter einer US-Anordnung, weshalb "EU-Hosting" allein nichts beantwortet. Die Frage ist, wem der Anbieter gehört.
Schrems II hat die Papierlösung beseitigt
Der EuGH erklärte 2020 das Privacy Shield für ungültig und entschied, dass Standardvertragsklauseln eine Übermittlung nicht retten, wenn das Zielland solche Zugriffe erlaubt. Gegen den Angemessenheitsbeschluss, der es 2023 ersetzte, läuft ein Rechtsmittel beim Gerichtshof. Bei einem US-CMP oder -Tag-Manager stützt sich eine europäische Organisation damit auf eine Regelung, deren beide Vorgänger für ungültig erklärt wurden, nach Art. 44 bis 49 DSGVO.
Das Leck ist meist der Tag-Manager
Die Aufmerksamkeit gilt dem CMP, das Risiko liegt eine Ebene tiefer. Ein EU-gehostetes Banner vor dem Google Tag Manager lädt GTM weiterhin von US-Infrastruktur, bevor ein Besucher irgendetwas gewählt hat. Launcher ersetzt ihn durch einen EU-gehosteten Tag-Manager, und genau dieser Teil ist anderswo schwer zu bekommen.
Was Kunden sagen
Van Vulpen: das Fundament für soliden Online-Datenschutz
Als großes Bauunternehmen ist es für uns außerordentlich wichtig, die Erwartungen unserer Auftraggeber zu erfüllen. Sorgsam mit der Privatsphäre aller Beteiligten umzugehen gehört dazu. Das Consent-Banner auf unserer Website spielt dabei als erster Eindruck eine zentrale Rolle.
Nathan den Breejen, Van Vulpen 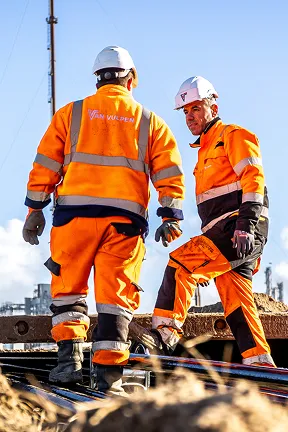
AdRock Marketing GmbH: Cookie-Consent reibungslos eingerichtet
Consent Studio ist unserer Meinung nach die beste Cookie-Consent-Lösung am Markt. Für Agenturen wie uns ist sie perfekt, vor allem wegen des fairen Preises und der einfachen Einrichtung. Wir haben mit Consent Studio deutlich bessere Erfahrungen gemacht als mit anderen bekannten Alternativen.
Dennis Berse, AdRock Marketing 

Movisie: niederländisches Wissensinstitut entscheidet sich für Consent Studio
Consent Studio ist eine sehr günstige Alternative zu den großen, bekannten Anbietern. Der Kontakt ist ausgesprochen angenehm. Gewünschte Anpassungen werden schnell umgesetzt und die Implementierung war sehr unkompliziert.
Wendy H., Movisie 
Fiterman Pharma: Compliance über 15+ Websites
Wir haben Consent Studio auf über 15 Websites ausgerollt und die Verwaltung der Cookie-Einwilligungen ist dadurch viel einfacher geworden. Die Mehrsprachigkeit ist ein großer Pluspunkt, da wir in verschiedenen Regionen aktiv sind. Die Preisgestaltung ist transparent und kosteneffizient.
Valentin Acatrinei, Fiterman Pharma 
SB Supply: Compliance über mehrere Shops hinweg
Unsere Onlineshops sind in vielen europäischen Ländern aktiv. Uns ist wichtig, dass wir die lokalen Vorgaben erfüllen und das Banner in der Muttersprache jedes Besuchers anbieten.
Sander Berendsen, SB Supply 
Fragen aus der Beschaffung
Die Fragen, die in jeder Sicherheitsprüfung kommen. Fehlt Ihre, fragen Sie uns direkt.
Wir nutzen bereits ein anderes CMP. Wie läuft die Migration?
Ihre bestehenden Einwilligungsnachweise werden übernommen statt verworfen, und Ihre Tag-Konfiguration wird in Launcher neu aufgebaut, bevor irgendetwas umgestellt wird. Beide laufen parallel, bis Sie zufrieden sind, es gibt also keinen Tag ohne Einwilligungserfassung. Der größte Teil der Arbeit liegt bei uns, und die feste technische Ansprechperson, die das einschätzt, führt es auch durch.
Lässt sich das CMP von Consent Studio mit Launcher nutzen?
Ja, und genau dafür ist der Stack gebaut. Web CMP erfasst die Einwilligung, und Launcher liest denselben Nachweis, bevor irgendetwas ausgelöst wird. Es gibt also keine Schnittstelle einzurichten und kein zweites Banner. Genau deshalb nimmt man beide zusammen: steht ein CMP vor einem ausländischen Tag-Manager, lädt dieser bereits, bevor die Besucherin gewählt hat, und die erfasste Einwilligung erreicht nie das System, das sie steuern sollte.
Können unsere Teams eigene Rollen und Rechte bekommen?
Ja. Enterprise-Konten führen Rollen und Rechte, damit die Agentur, die eine Website pflegt, nicht denselben Zugriff braucht wie Ihre Datenschutzbeauftragte. Betreiben Sie mehrere Marken oder Domains, liegen diese unter einem Konto mit einem gemeinsamen Vertrag dahinter.
Wo finden wir Ihren AVV und die Liste der Subprozessoren?
Beides ist im Footer jeder Seite verlinkt und ohne Konto lesbar; die Liste nennt jeden Unterauftragsverarbeiter mit Sitz und Zweck. Arbeitet Ihre Rechtsabteilung lieber mit dem eigenen Muster als mit unserem, ist das Teil dessen, was ein Enterprise-Vertrag regelt.
Fällt Consent Studio unter den US CLOUD Act?
Nein. Consent Studio gehört und wird betrieben von der Vallonic B.V., einem niederländischen Unternehmen, ohne US-Mutter, ohne US-Anteilseigner und ohne US-Unterauftragsverarbeiter. Der CLOUD Act erfasst US-Unternehmen; in unserer Eigentumskette gibt es keines.
Wie gehen Sie mit Schrems II um?
Über Eigentum statt über Verträge. Wir stützen uns nicht auf Standardvertragsklauseln, um eine Übermittlung zu verteidigen, denn es gibt keine: Daten bleiben standardmäßig in der EU, auf Infrastruktur eines europäischen Unternehmens nach europäischem Recht. Das ist eine strukturelle Antwort, keine papierne.
Welche SLA-Optionen gibt es?
Individuelle Service Level Agreements zu Verfügbarkeit, Reaktionszeit und Incident-Behandlung, je Vertrag unterzeichnet. Die Ausgestaltung legen wir gemeinsam fest, statt sie aus einer Stufe zu wählen, denn eine Behörde und ein Großhändler meinen mit demselben Wort Verschiedenes.
Können wir die Consent-Ebene selbst hosten?
Ja. Self-hosted-Betrieb auf Ihrer eigenen Infrastruktur ist in Enterprise verfügbar, ebenso dedizierte Infrastruktur und eigene regionale Standorte, wenn wir es lieber an einem bestimmten Ort betreiben sollen.
Wie wird die Datenhaltung nach Region durchgesetzt?
Standardmäßig nur EU, mit eigenen regionalen Standorten auf Anfrage. Der Speicherort ist hier eine Betriebsentscheidung und keine Einstellung, steht also im Vertrag und entspricht dem, wo die Infrastruktur tatsächlich steht.
Unterstützen Sie individuelle Anpassungen?
Ja. Individuelle Anpassungen und maßgeschneiderte Lösungen gehören zur Enterprise-Vereinbarung, einschließlich Bannerdesigns, die auf Ihre Marke gebaut und nicht aus einer Vorlage eingefärbt sind.
Wie läuft die Einführung ab?
Mit einem festen Customer Success Manager und einem festen technischen Ansprechpartner. Kick-off-Workshop, stufenweiser Rollout, Integrationsunterstützung und Schulung für Ihre internen Teams wie für externe Agenturen, die Ihre Websites pflegen.
Jede Einwilligung: erlangt, geachtet, belegt.
Sagen Sie uns, was Sie betreiben und wofür Sie geradestehen. Wir sagen Ihnen ehrlich, ob wir passen.
Lieber erst ansehen?
Ein Rundgang auf Ihren eigenen Domains, bei dem die Fragen Ihres Sicherheitsteams direkt beantwortet werden statt in einer Mail danach.